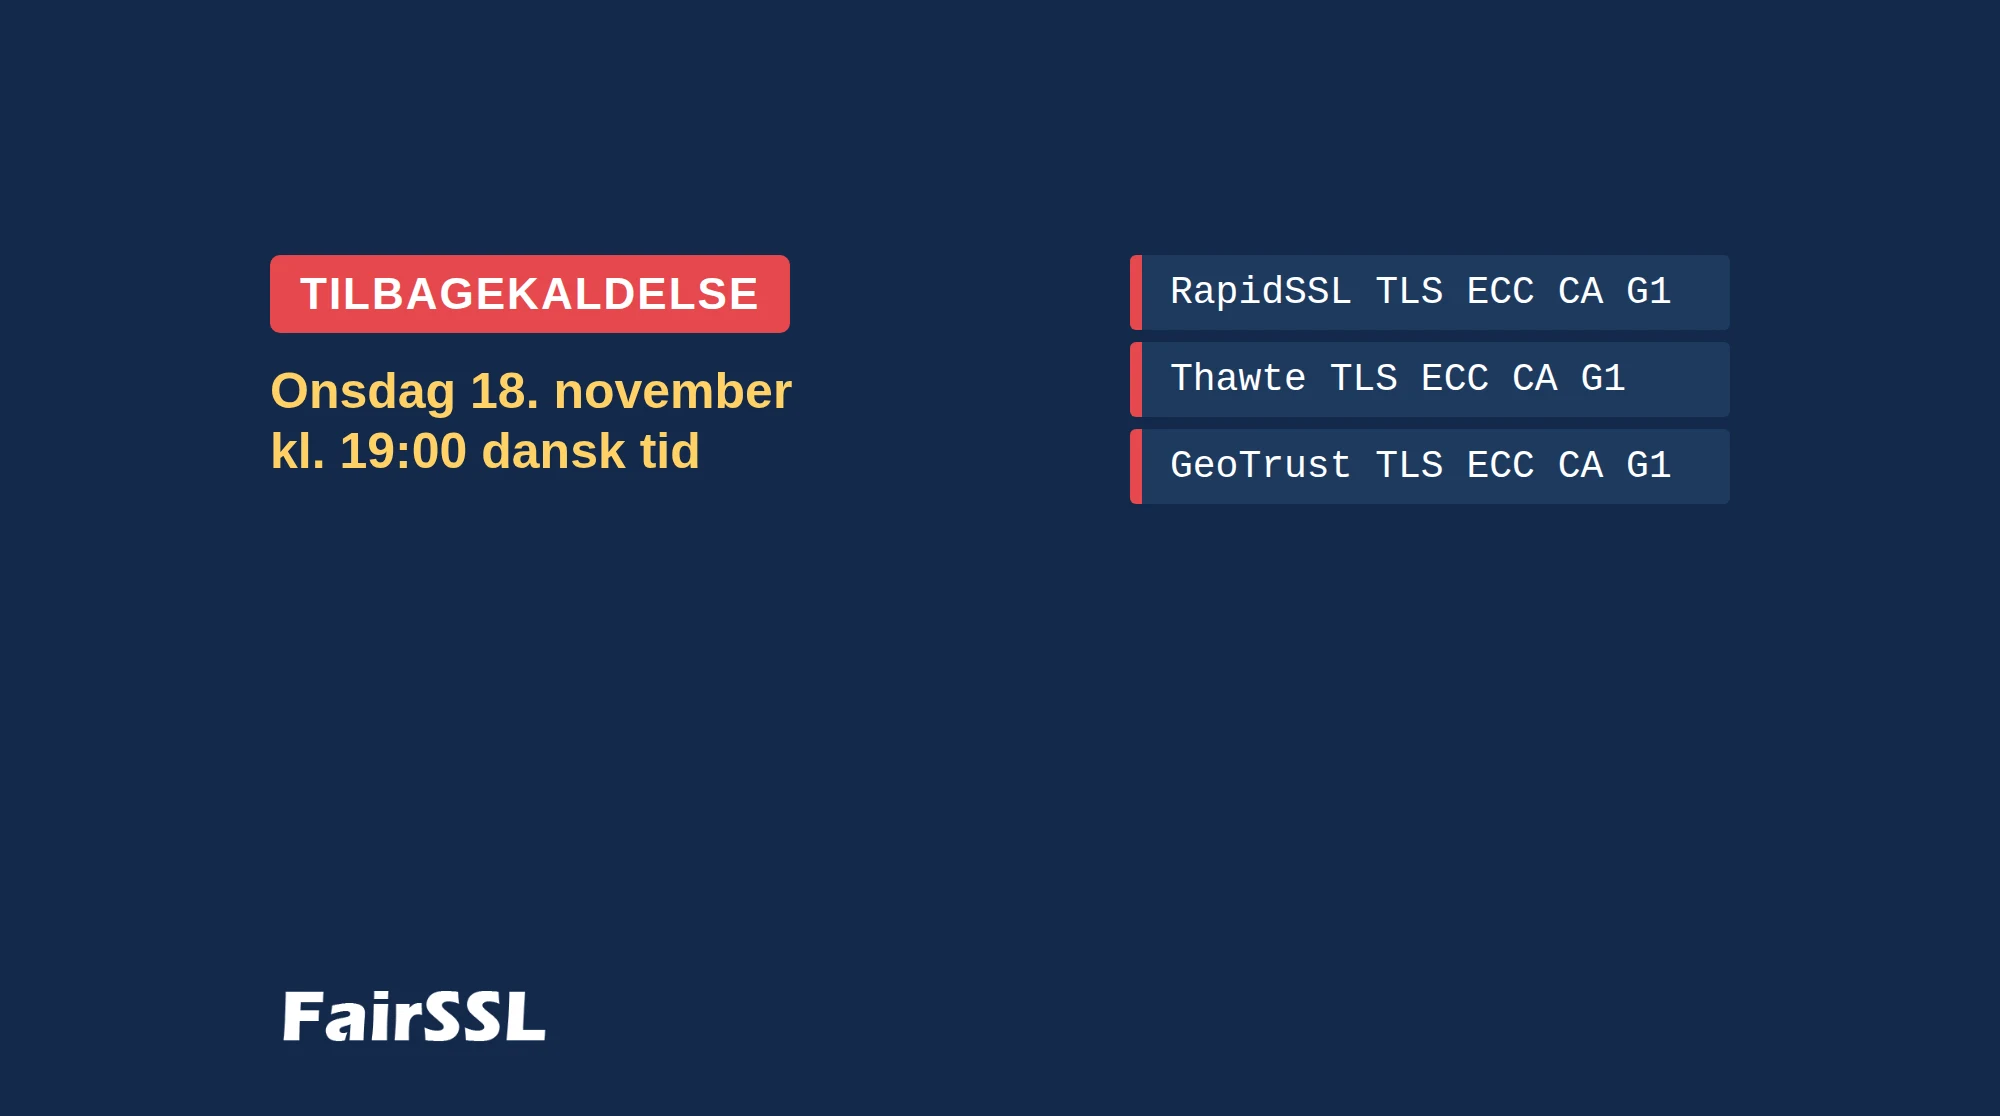
DigiCert har fundet en fejl og lukker tre ECC intermediate-certifikater under rodcertifikatet DigiCert Global Root G3 onsdag 18. november 2026 kl. 19:00 dansk tid. Alle certifikater, der er udstedt fra dem, bliver tilbagekaldt samtidig.
Er dit certifikat udstedt af et af disse intermediate-certifikater, skal det genudstedes og installeres inden onsdag. Genudstedelse er gratis.
RapidSSL TLS ECC CA G1Thawte TLS ECC CA G1GeoTrust TLS ECC CA G1
Står der en anden udsteder på dit certifikat, er det ikke påvirket.
Hvad er fejlen?
Rodcertifikatet DigiCert Global Root G3 har en ECC P-384-nøgle. Reglerne kræver, at en P-384-nøgle signerer med SHA-384, men de tre intermediate-certifikater blev signeret med SHA-256 i 2017. Krypteringen er ikke svækket, og ingen nøgler er kompromitteret. Intermediate-certifikaterne overholder bare ikke reglerne og bliver derfor lukket.
Sådan tjekker du dit certifikat
- Med vores SSL Scanner: skriv domænet i SSL Scanneren. Er certifikatet påvirket, viser skanneren en rød advarsel øverst.
- I browseren: klik på ikonet til venstre for adressen, vis certifikatet, og se, hvem der står som udsteder.
- Fra kommandolinjen:
openssl s_client -connect www.example.com:443 -servername www.example.com </dev/null | openssl x509 -noout -issuer
Hvad skal du gøre?
- Ordre hos FairSSL: lav en ny CSR, genudsted gratis i kontrolpanelet, og installér det nye certifikat inden onsdag kl. 19.
- FairSSL ACME med en ARI-klient: servere med ACME-klienter, der understøtter ACME Renewal Information (ARI), får automatisk besked om at genudstede og installere et nyt certifikat. Det gælder fx Simple-Acme, win-acme 2.2.9+, lego, Certbot 4.1+, Posh-ACME, Caddy og acme.sh 3.1.4+.
- FairSSL ACME uden ARI: klienten venter til næste planlagte fornyelse, så tving en fornyelse nu.
- Egen DigiCert CertCentral-konto: genudsted i CertCentral.
- Købt et andet sted: kontakt dem, du har købt certifikatet hos.
Hvilken udsteder får det nye certifikat?
DigiCert har lavet tre nye intermediate-certifikater under G3, der er signeret med SHA-384:
RapidSSL G3 TLS ECC P-384 SHA384 2026 CA1Thawte G3 TLS ECC P-384 SHA384 2026 CA 1GeoTrust G3 TLS ECC P-384 SHA384 2026 CA1
Indtil de nye intermediate-certifikater udsteder, udsteder vi ECC-certifikater fra RapidSSL, Thawte og GeoTrust fra intermediate-certifikatet under rodcertifikatet DigiCert Global Root G2 (RSA). Certifikatet beholder sin ECC-nøgle, det er kun udstederen, der er en anden. Vi tester de nye G3 intermediate-certifikater hver time, og så snart de udsteder, bruger vi dem til ECC-certifikater.
DigiCert har skiftet til at bruge G5-rodcertifikatet som standard fra 12. november 2026, men udsteder stadig fra G2/G3, hvis man ønsker det. Fra 8. juni 2027 lukker DigiCert for udstedelse fra G2- og G3-rodcertifikaterne.
Hvad vi har gjort
Vi har skrevet direkte til de kunder, der har eller overvåger et påvirket certifikat. På alle påvirkede certifikater fra vores ACME-server har vi sat automatisk udskiftning med ARI i gang. Netop fordi ARI løser fejl som denne, anbefaler vi kun at bruge ACME-klienter, der understøtter ARI.
Har du spørgsmål, så skriv til info@fairssl.dk.