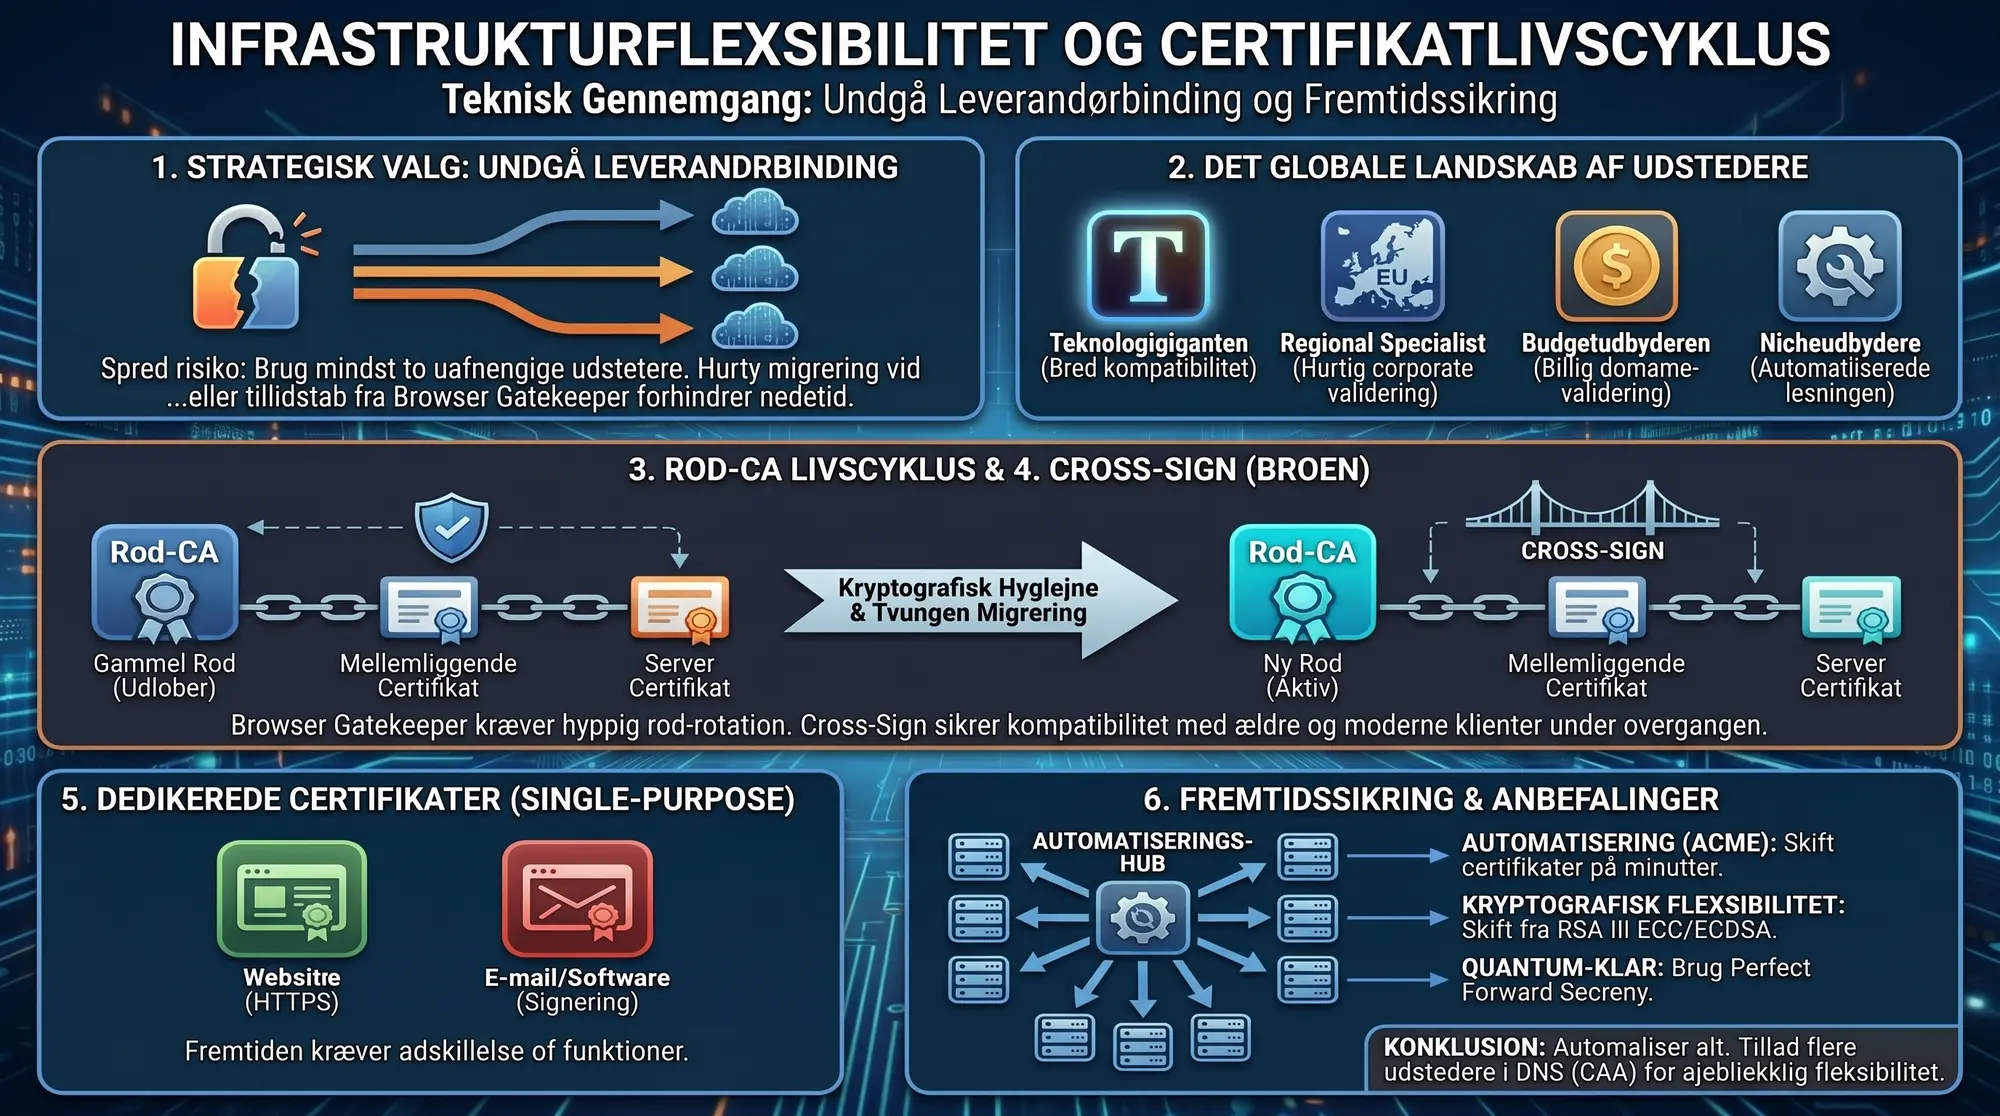
Val av CA är ett säkerhetsbeslut
Ditt val av certifikatutfärdare (CA) påverkar säkerhet och kompatibilitet. Läs varför du bör kunna byta CA snabbt och hur rotcertifikatens livscykel fungerar.
Läs merSSL-certifikat
199 dagar nu, 99 dagar senast 2027-03-15
Komplett produktkatalog med filtrering på CA, valideringstyp och certifikattyp. Jämför och köp direkt.
Automatisering
199 dagar nu, 99 dagar senast 2027-03-15
Automatiskt utfärdande, förnyelse och övervakning. Slut på manuella processer.
Senaste nytt om SSL/TLS, certifikatsäkerhet och branschnyheter.
Ditt val av certifikatutfärdare (CA) påverkar säkerhet och kompatibilitet. Läs varför du bör kunna byta CA snabbt och hur rotcertifikatens livscykel fungerar.
Läs mer
SSL-branschen står inför tre stora tekniska förändringar 2026, beslutade av CA/Browser Forum. Läs om minskningen till 199 och 99 dagar, nya regler för Code Signing och borttagning av Client Auth.
Läs mer
Webbplatser, kontrollpanel, API, ACME-server och databas flyttade 11-11-2026 från AWS till UpCloud. E-posten flyttar till mailbox.org. CA:erna och ACME-URL:en är desamma.
Läs mer
Åtta CA-nycklar från eMudhra kan räknas fram på under en sekund. Chrome, Firefox, Safari och nu även Edge blockerar dem, men API-integrationer och utrustning som pratar med ett moln kan vara exponerade till 2039. Så testar och åtgärdar du det.
Läs mer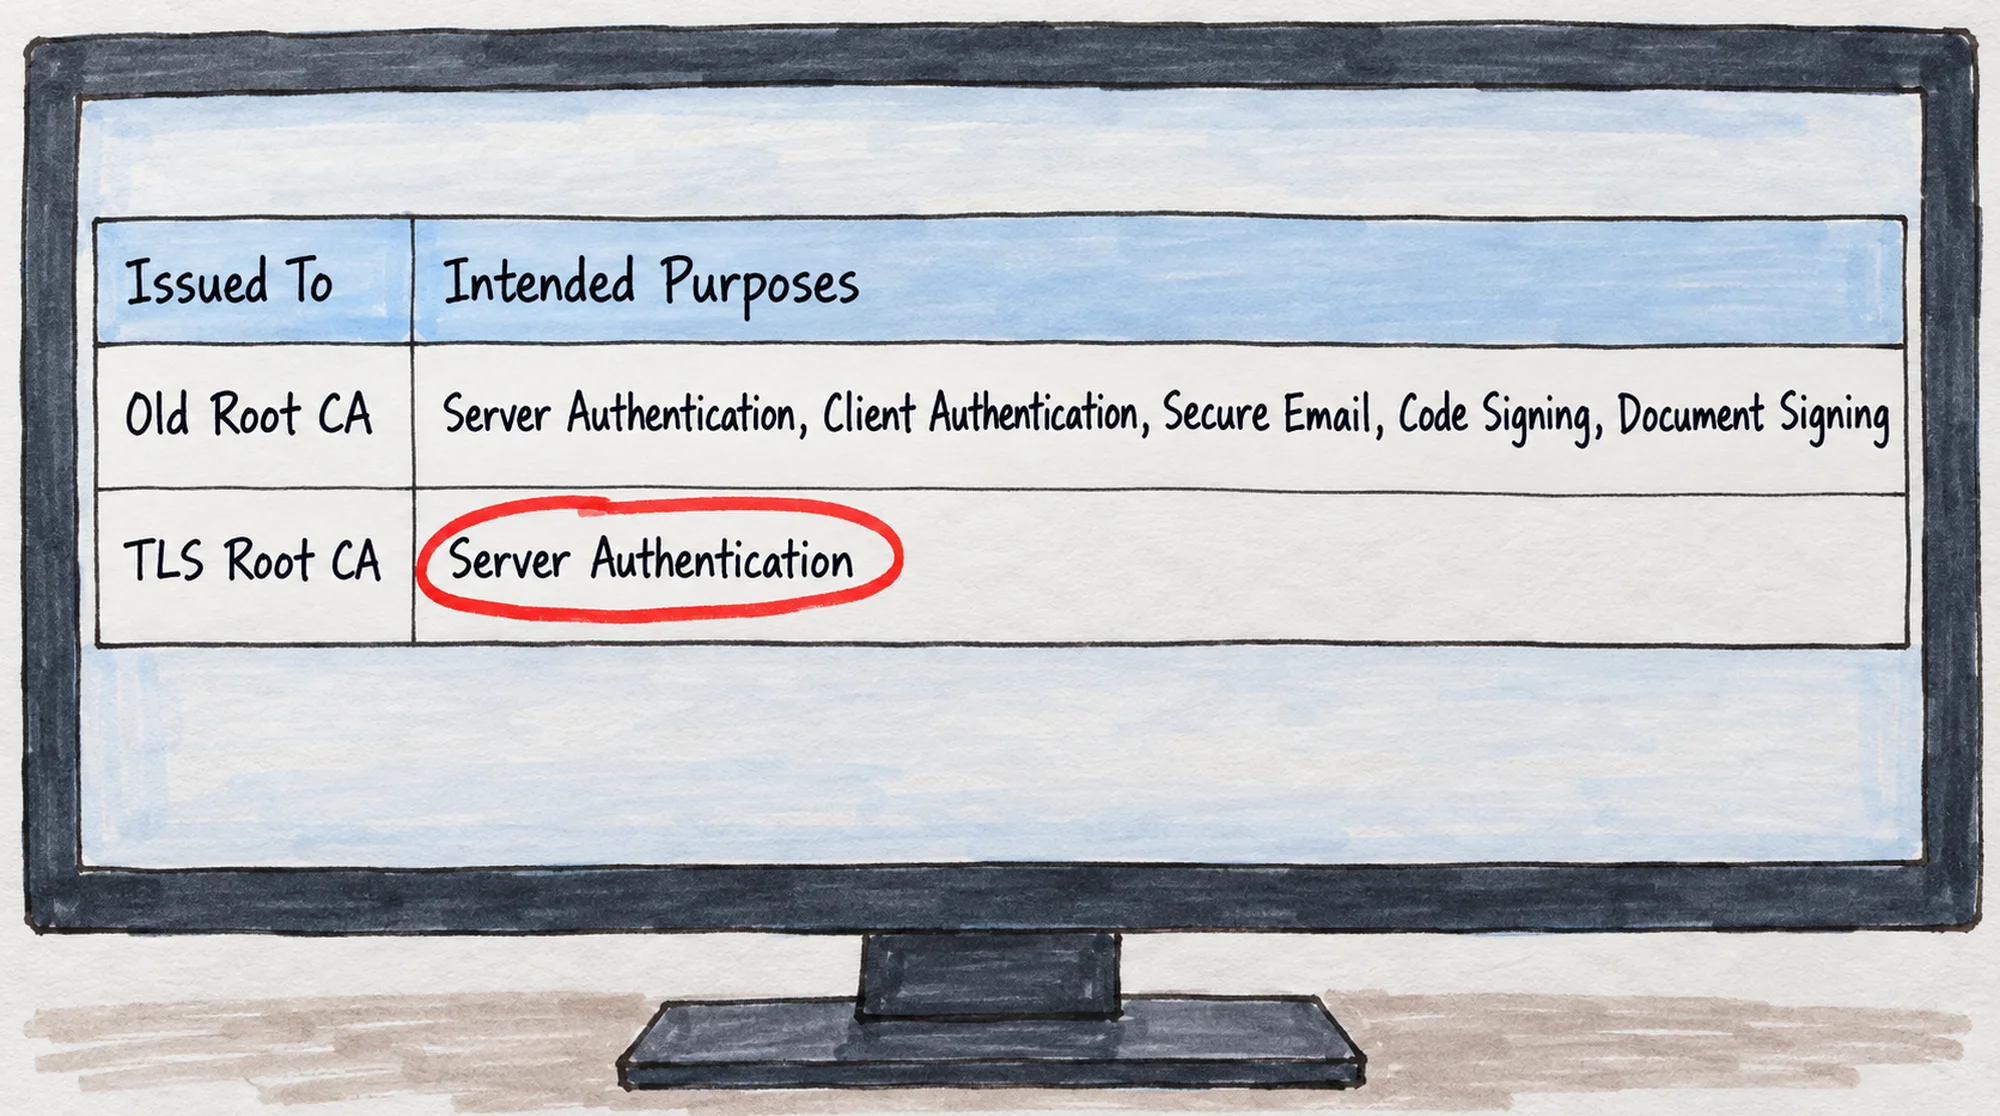
CA-aktörerna byter ut sina rotcertifikat eftersom de gamla rotnycklarna blir för gamla, och de nya rötterna får bara användas till webbservrar. Här är vad ett korssignerat certifikat gör, varför Windows Server kräver extra arbete och vad FairSSL gör åt saken.
Läs mer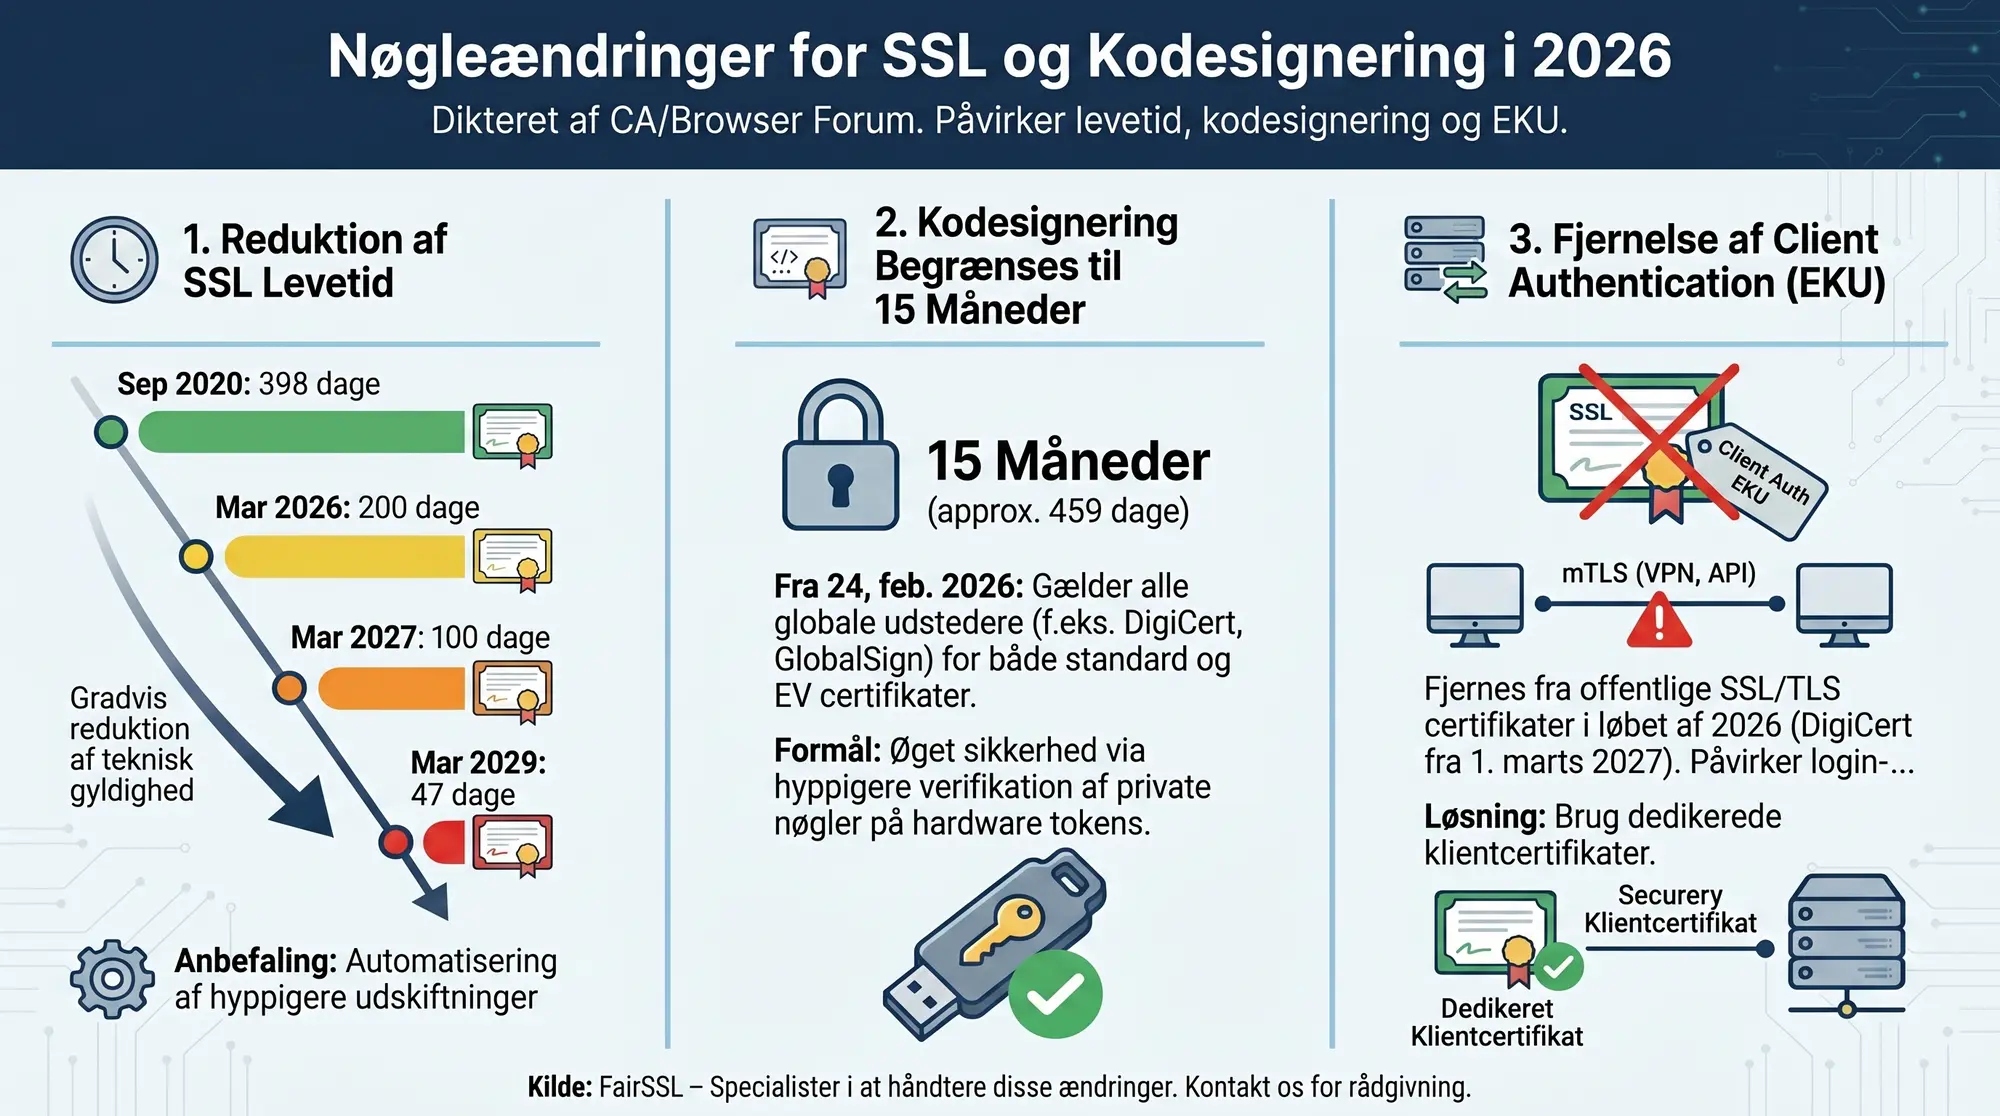
CA/Browser Forum har beslutat att ta bort Client Authentication från offentliga SSL-certifikat. Det påverkar VPN, mTLS och andra scenarier där SSL-certifikat används för klientautentisering.
Läs mer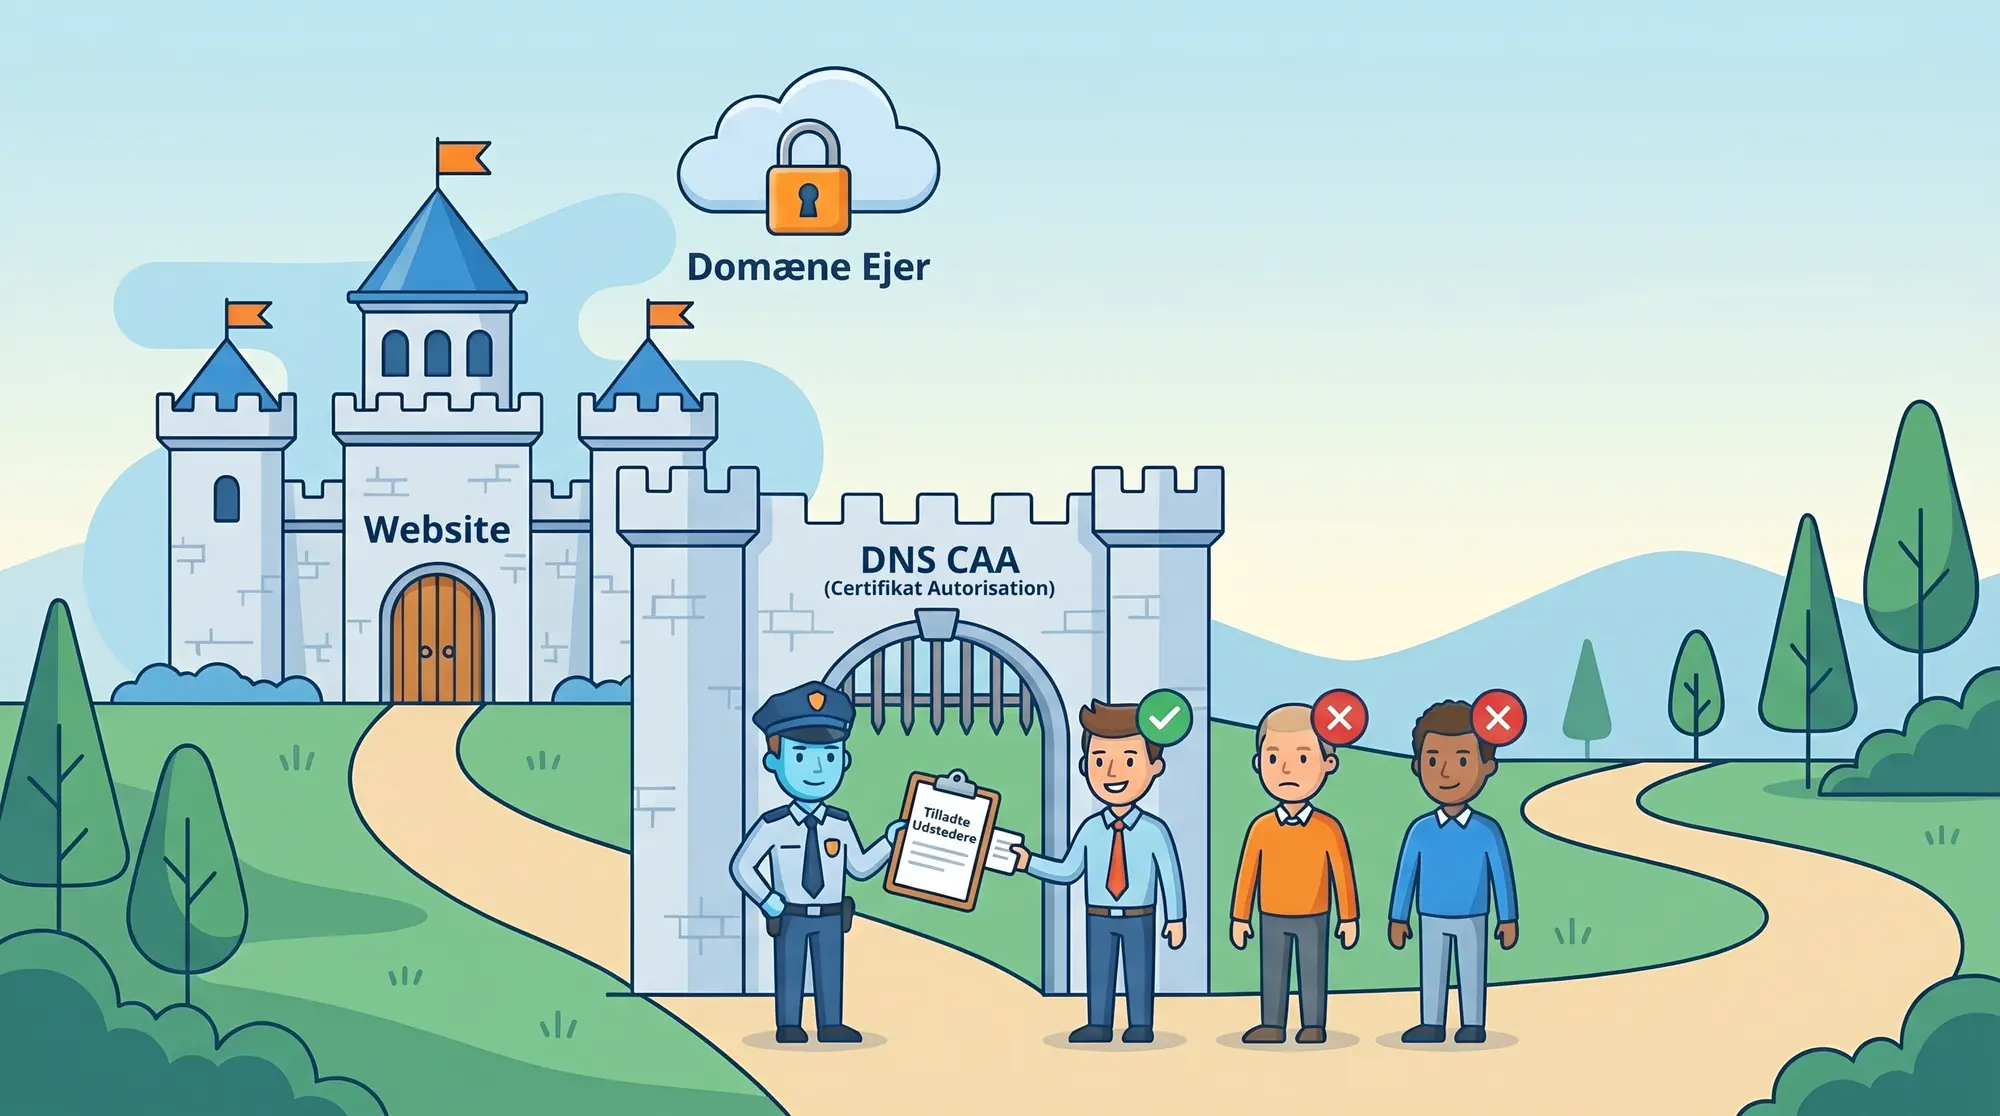
CAA-poster i DNS (RFC 8659) ger dig kontroll över vilka certifikatutfärdare som får utfärda certifikat för din domän. Så konfigurerar du dem korrekt.
Läs mer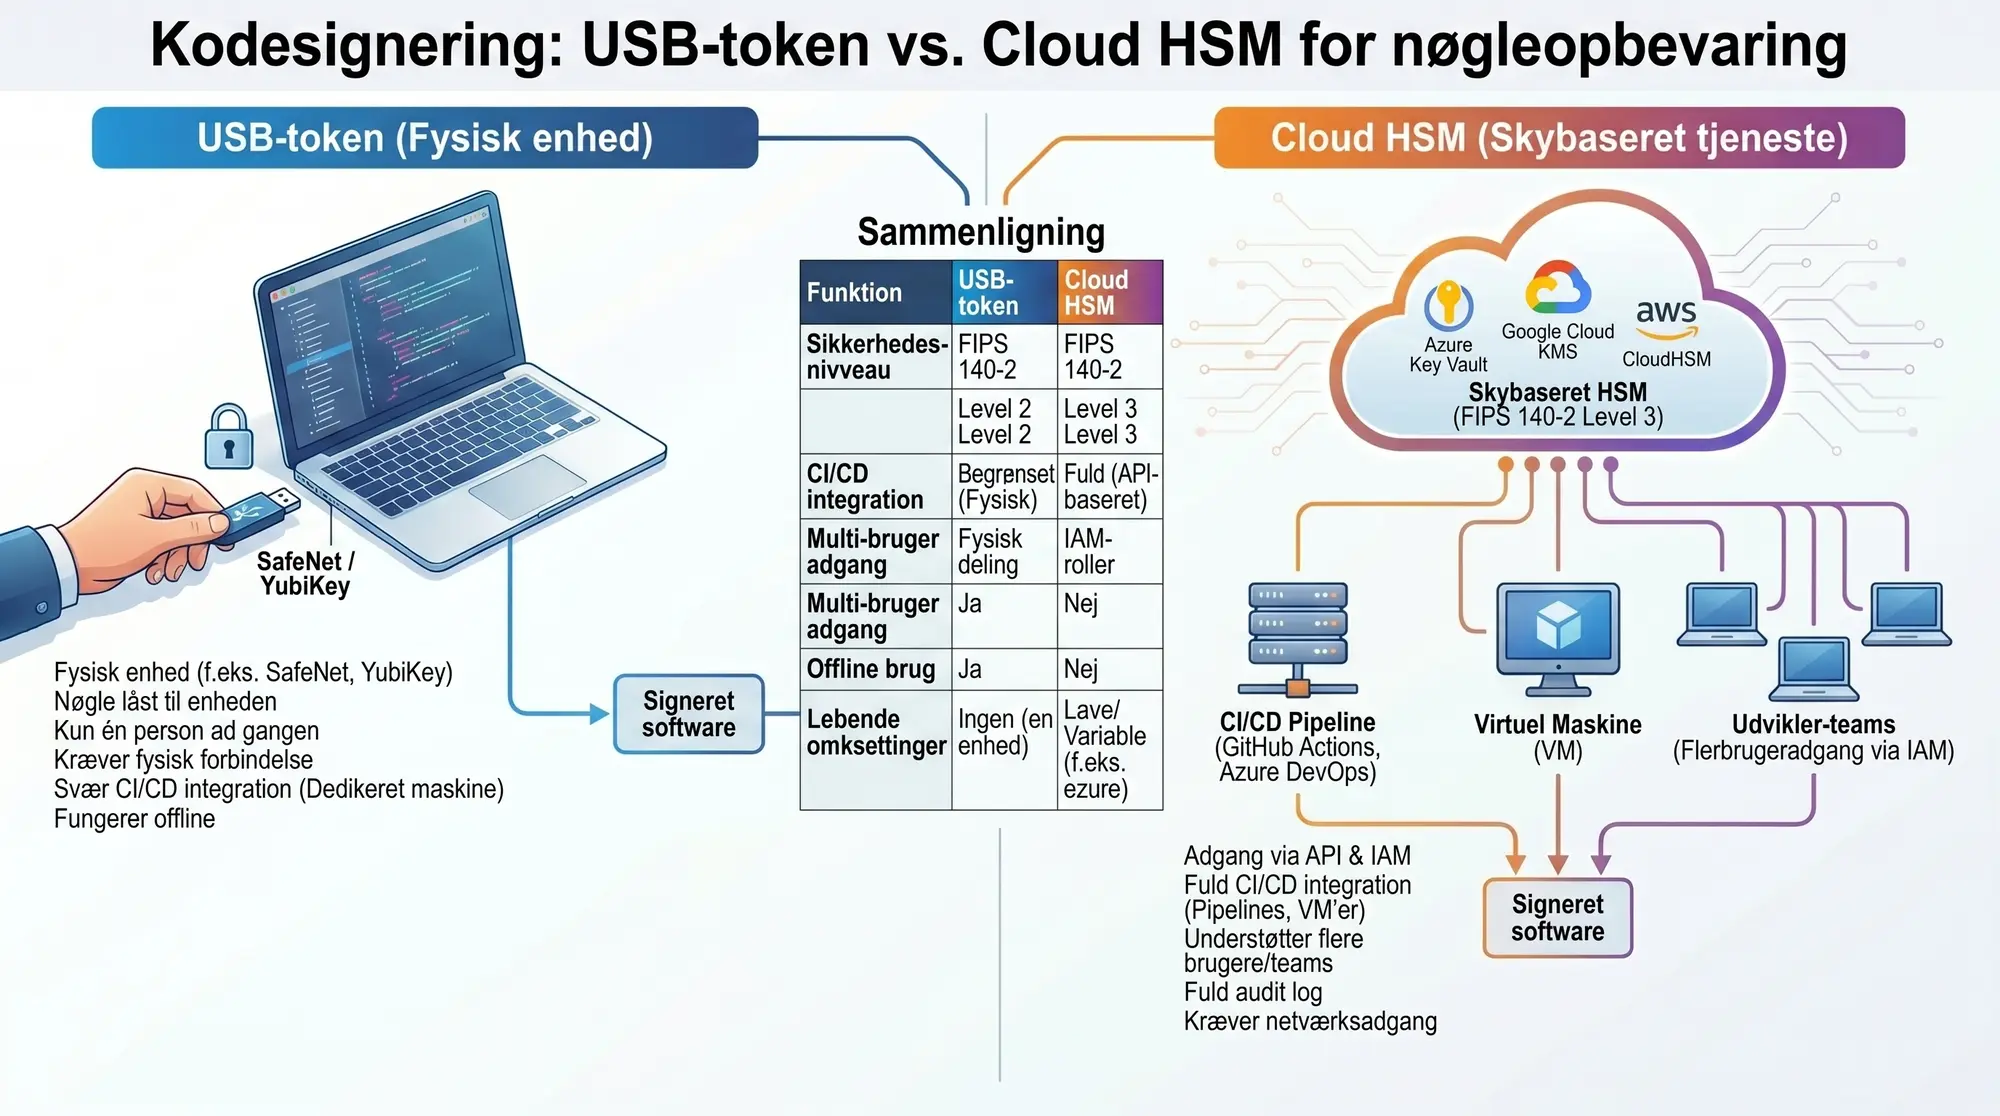
Sedan juni 2023 måste nyckeln till alla kodsigneringscertifikat skyddas i hårdvara. Jämför USB-token med moln-HSM som Azure Key Vault och Google Cloud KMS.
Läs mer
Wildcard- och SAN-certifikat (multidomän) täcker båda flera värdnamn, men på olika sätt. Lär dig skillnaden, vad den betyder för säkerheten och när du bör välja vilket.
Läs mer
Google Chrome slutar lita på Entrust-certifikat. Från 11 november 2024 godkänner Chrome inte längre TLS-certifikat utfärdade av Entrust.
Läs mer
Från 1 juni 2023 kräver alla CA:er att nyckeln skyddas fysiskt när de utfärdar OV-certifikat för kodsignering.
Läs mer
GlobalSign har återkallat flera certifikat på grund av ett tekniskt fel i sina mellanliggande CA-certifikat.
Läs mer
Webbläsarna tvingar CA:erna att korta alla SSL-certifikat till under 398 dagar.
Läs mer
Secure Sockets Layer, eller SSL, är egentligen dött. De flesta har bara inte märkt att vi har bytt till Transport Layer Security, TLS.
Läs mer
SSL/TLS-certifikat säkrar både identitet och kryptering online. Här får du en snabb genomgång av hur det fungerar.
Läs mer
Google Chrome stryper Symantecs CA-verksamhet som ett symboliskt offer. Här är hela historien om vad som hände.
Läs mer
CA/Browser Forum har genom omröstning beslutat att begränsa nya certifikat till 2 år och 3 månader, det vill säga 825 dagar.
Läs merSkapa ett gratis konto och beställ ditt första certifikat. Ett DV-certifikat utfärdas på under 2 minuter.