Exchange Normal
~2 min. lästid
Exchange: PFX-import
Importera ett SSL-certifikat från en PFX-fil till Exchange Server med PowerShell eller Exchange Admin Center (EAC).
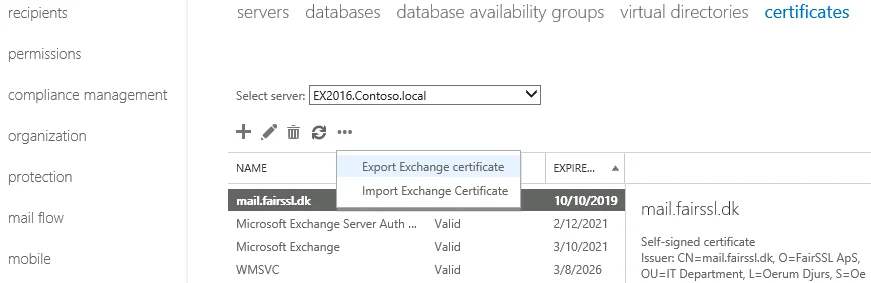
Så importerar du ett SSL-certifikat från en PFX-fil till Exchange Server, till exempel när du flyttar certifikatet från en annan server eller återställer det från en säkerhetskopia.
Import via PowerShell (alla versioner)
PowerShell-metoden fungerar i Exchange 2007, 2010, 2013, 2016 och 2019.
- Öppna Exchange Management Shell som administratör.
- Kör följande kommando:
Import-ExchangeCertificate -FileData ([System.IO.File]::ReadAllBytes("C:\certifikat.pfx")) -Password (Get-Credential).password- I dialogrutan som visas anger du None som användarnamn (det ignoreras) och PFX-filens lösenord.
- Kontrollera importen:
Get-ExchangeCertificate | flImport via Exchange Admin Center (2013/2016/2019)
Från Exchange 2013 och framåt kan du även importera via det grafiska gränssnittet:
- Öppna Exchange Admin Center: tryck på Windows-tangenten och sök efter "Exchange ad".
- Logga in med administratörsbehörighet.
- Klicka på servers i menyn till vänster → välj servern → klicka på certificates uppe till höger.
- Klicka på de tre punkterna (...) → välj Import Exchange certificate.
- Ange UNC-sökvägen till PFX-filen (t.ex.
\\server\share\certifikat.pfx). - Ange lösenordet för PFX-filen.
- Klicka på OK.
Aktivera certifikatet för tjänster
Efter importen aktiverar du certifikatet för de Exchange-tjänster som ska använda det:
Enable-ExchangeCertificate -Thumbprint <Thumbprint> -Services IIS,SMTP,POP,IMAPSvara Y när du får frågan om det befintliga certifikatet för tjänsterna ska skrivas över.
Felsökning
- "The password is not correct": Lösenordet för PFX-filen är skiftlägeskänsligt.
- Certifikatet visas men tjänsterna fungerar inte: Aktivera certifikatet med
Enable-ExchangeCertificateefter importen. - IIS svarar fortfarande med det gamla certifikatet: Starta om IIS med kommandot
iisresetefter aktiveringen.
Förbättra din TLS-säkerhet
Använd IIS Crypto för att konfigurera säkra TLS-protokoll och chiffersviter på din Windows Server.
IIS Crypto TLS-konfigurationsguide